Falhas de segurança no PHP: correção disponível para problemas críticos
Pesquisadores afirmam que a inteligência artificial ajudou a descobrir duas vulnerabilidades presentes no código havia mais de uma década.
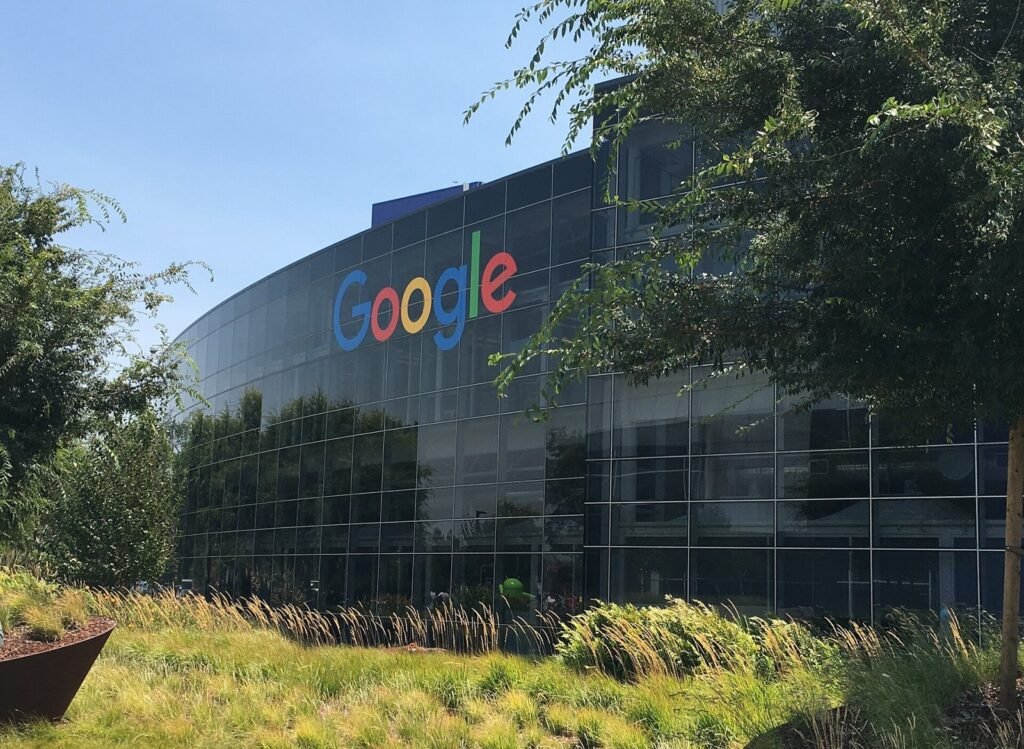
A OpenAI, a Wiz, empresa integrada ao Google, e a startup de cibersegurança Calif afirmam que ferramentas de inteligência artificial ajudaram a descobrir duas falhas críticas de segurança no PHP, linguagem usada em sites. A descoberta foi noticiada em 23 de outubro de 2026; segundo as empresas, o código vulnerável existia havia mais de uma década.
As falhas podem permitir a instalação de programas maliciosos em servidores vulneráveis ou o roubo de dados de clientes, de acordo com os pesquisadores. Uma correção já está disponível no site do PHP, enquanto órgãos governamentais recomendam a aplicação das atualizações de segurança.
O que são falhas de segurança em sites
Falhas de segurança são fraquezas em sistemas que podem ser exploradas para executar ações não autorizadas. Segundo o material de referência sobre vulnerabilidades em computação, elas podem estar no projeto, na implementação ou na configuração de um programa e só se tornam exploráveis quando alguém consegue acessá-las e dispõe de uma técnica adequada.
No caso divulgado, as falhas estão no PHP, linguagem que executa tarefas não visíveis ao visitante de um site, como verificar logins e processar pagamentos. As empresas afirmam que a linguagem é usada em sites que representam 70% da internet.
Como as vulnerabilidades no PHP foram encontradas
Os pesquisadores afirmam ter combinado os modelos de inteligência artificial GPT-5.6 Sol, da OpenAI, e Gemini 4 Argon, do Google, para identificar as falhas e demonstrar que elas podiam ser exploradas. Segundo a Wiz, a demonstração exigia uma sequência complexa de etapas, e os modelos reduziram a dificuldade desse trabalho.
A descoberta mostra dois lados do uso da tecnologia em segurança digital: ela pode ajudar a localizar problemas antigos no código, mas também pode facilitar ataques. A existência das falhas, por si só, não significa que todos os sites que usam PHP tenham sido invadidos.
Qual é o risco das falhas no PHP
Um invasor poderia usar as vulnerabilidades para instalar programas maliciosos em um servidor afetado ou acessar dados confidenciais de clientes, segundo os pesquisadores. O risco depende de o servidor estar vulnerável; as fontes não informam quantos sites foram atingidos nem relatam roubo de dados ligado a essas duas falhas.
Dados divulgados sobre a descoberta e o alcance da linguagem.
- duasFalhas identificadasNo código do PHP
- 70%Uso da linguagemDos sites na internet, segundo as empresas
- mais de uma décadaTempo no códigoSegundo os pesquisadores
Como corrigir as falhas de segurança
A correção para as falhas está disponível para download no site do PHP, conforme a reportagem publicada em 23 de outubro de 2026. A fonte informa ainda que usuários do firewall de aplicativos web da Cloudflare receberam proteção por meio de uma atualização da empresa.
Órgãos governamentais, entre eles o FBI e o GCHQ do Reino Unido, recomendaram a instalação rápida das correções. A reportagem não informa quais versões do PHP são afetadas nem apresenta um procedimento de atualização para cada tipo de servidor.
Foto de capa: Asoundd/Wikimedia Commons (CC BY-SA 4.0)
Mais em Inovação
 EA FC 27: 10 volantes promissores para o Modo Carreira e seus valores
 EA FC 27: goleiros jovens para contratar no Modo Carreira
 Loot boxes: governo pede à ANPD monitoramento de seis jogos
 BMW apresenta iX4 elétrico com autonomia de até 828 km
 A nova era do marketing exige coleta de dados
 Finep amplia para R$ 450 milhões edital de inovação para três regiões